
Práce na dálku a AI nástroje jak si ochránit data před zneužitím (Foto: Freepik)
Práce na dálku a AI nástroje jak si ochránit data před zneužitím
Práce na dálku a AI nástroje šetří čas i peníze, ale zároveň otevírají dveře úniku citlivých dat. Zjistěte, jak nastavit pravidla, nástroje i procesy tak, aby vaše firemní i osobní informace zůstaly v bezpečí.
Práce na dálku a AI nástroje: jak si ochránit data před zneužitím
Práce na dálku se z výjimky stala standardem a umělá inteligence (AI) se mezitím nenápadně přesunula z laboratorních projektů do běžných nástrojů, které používáme každý den. Sdílíme dokumenty v cloudu, komunikujeme přes videokonference, používáme chytré asistenty, generativní AI a automatizace. To vše přináší obrovské výhody – ale také zásadní otázku:
Jak ochránit firemní i osobní data před zneužitím v době práce na dálku a masového využívání AI nástrojů?
V tomto článku se podíváme na rizika, která s sebou nese kombinace práce na dálku a AI, a především na praktická opatření, jak data chránit. Článek je určen pro podnikatele, manažery, freelancery i zaměstnance, kteří chtějí pracovat efektivně, ale zároveň bezpečně.
Proč je práce na dálku v kombinaci s AI nástroji rizikovější
Ještě před několika lety byla většina firemních dat uzavřená v interních systémech, ke kterým se přistupovalo z kanceláře. Dnes je situace jiná: zaměstnanci pracují z domova, z kaváren, z coworkingů i ze zahraničí a používají desítky různých cloudových a AI nástrojů. Bezpečnostní hranice firmy se tak dramaticky rozšiřuje.
Hlavní změny, které zvyšují riziko úniku dat
- Distribuované týmy: Data jsou přístupná z mnoha zařízení, sítí a lokalit.
- Cloudové služby: Dokumenty, CRM, účetnictví i projekty běží v cloudu – často u různých poskytovatelů.
- Generativní AI: Lidé vkládají texty, smlouvy, kódy a interní informace do AI chatbotů a analytických nástrojů.
- Osobní zařízení: Práce se často odehrává na soukromých noteboocích a telefonech, které nejsou pod kontrolou IT oddělení.
- Hybridní režim: Lidé střídají kancelář, domov a cestování – a s tím i různá připojení k internetu.
Samotná práce na dálku ani AI nástroje nejsou „zlé“. Rizikové je jejich nekontrolované a nepromyšlené používání.
Jak vybrat stabilní hosting v ČR v roce 2026?
Jak vybrat hosting, který váš web v roce 2026 nenechá spadnout v nejhorší možný moment? Podíváme se na klíčové parametry stability, rychlosti, bezpečnosti i podpory a ukážeme si, jak v ČR vybrat řešení, na které se můžete dlouhodobě spolehnout.
Jaká data jsou nejvíce ohrožená
Než začnete nastavovat konkrétní opatření, je dobré vědět, co vlastně chráníte. Ne všechna data mají stejnou hodnotu a ne všechna vyžadují stejnou úroveň zabezpečení.
Typy citlivých dat v podnikání
- Osobní údaje zákazníků a zaměstnanců
- jména, adresy, kontaktní údaje
- rodná čísla, čísla dokladů, zdravotní informace
- platební údaje, údaje o objednávkách
- Obchodní a strategické informace
- ceníky, marže, smlouvy, nabídky
- marketingové strategie, plány expanze
- interní reporty, finanční výsledky
- Duševní vlastnictví
- zdrojové kódy, technická dokumentace
- designy, kreativní koncepty, obsah
- know-how, postupy, interní metodiky
- Přístupové údaje a identifikátory
- hesla, API klíče, tokeny, SSH klíče
- konfigurační soubory se skrytými údaji
Každá firma by si měla udělat vlastní mapu dat – kde jsou uložená, kdo k nim má přístup a jak jsou chráněná. Bez toho se bezpečnostní opatření snadno míjí účinkem.
AI nástroje: kde přesně hrozí únik dat
Umělá inteligence v roce 2026 pronikla do většiny oblastí byznysu – od marketingu přes vývoj až po zákaznickou podporu. Často však zapomínáme, že AI nástroje fungují na základě zpracování dat, která jim poskytneme.
Typické scénáře nechtěného sdílení dat s AI
- Kopírování interních dokumentů do AI chatbotů
Například zadání typu: „Zjednoduš tuto smlouvu pro klienta“ nebo „Najdi chyby v tomto kódu“ a vložení celého znění smlouvy či zdrojového kódu do generativní AI.
- Analýza zákaznických dat pomocí AI
Upload CSV souborů s údaji o klientech do nástrojů, které nejsou určeny pro zpracování osobních dat nebo nemají vhodné smluvní záruky.
- Používání AI pluginů a rozšíření v prohlížeči
Rozšíření, která „čtou“ obsah stránek, emailů a dokumentů, aby mohla poskytovat doporučení či automatické odpovědi.
- Integrace AI do interních systémů bez auditu
Napojení AI služeb na CRM, helpdesk či projektové nástroje bez detailního zkoumání, jak jsou data ukládána a zpracovávána.
Jak AI nástroje typicky nakládají s daty
Každý nástroj je jiný, ale obecně mohou data:
- sloužit pouze k jednorázovému zpracování a dále se neukládat,
- být dočasně ukládána pro zlepšování služeb, ladění modelů nebo řešení incidentů,
- být využívána pro trénink modelů (pokud to dovolují podmínky služby),
- být přístupná třetím stranám (subdodavatelům, poskytovatelům infrastruktury).
Rozdíl mezi bezpečným a rizikovým používáním AI nástrojů často spočívá v jedné věci: čtení a pochopení podmínek zpracování dat (Terms of Service, Data Processing Agreement, Privacy Policy) a jejich sladění s vašimi interními pravidly.
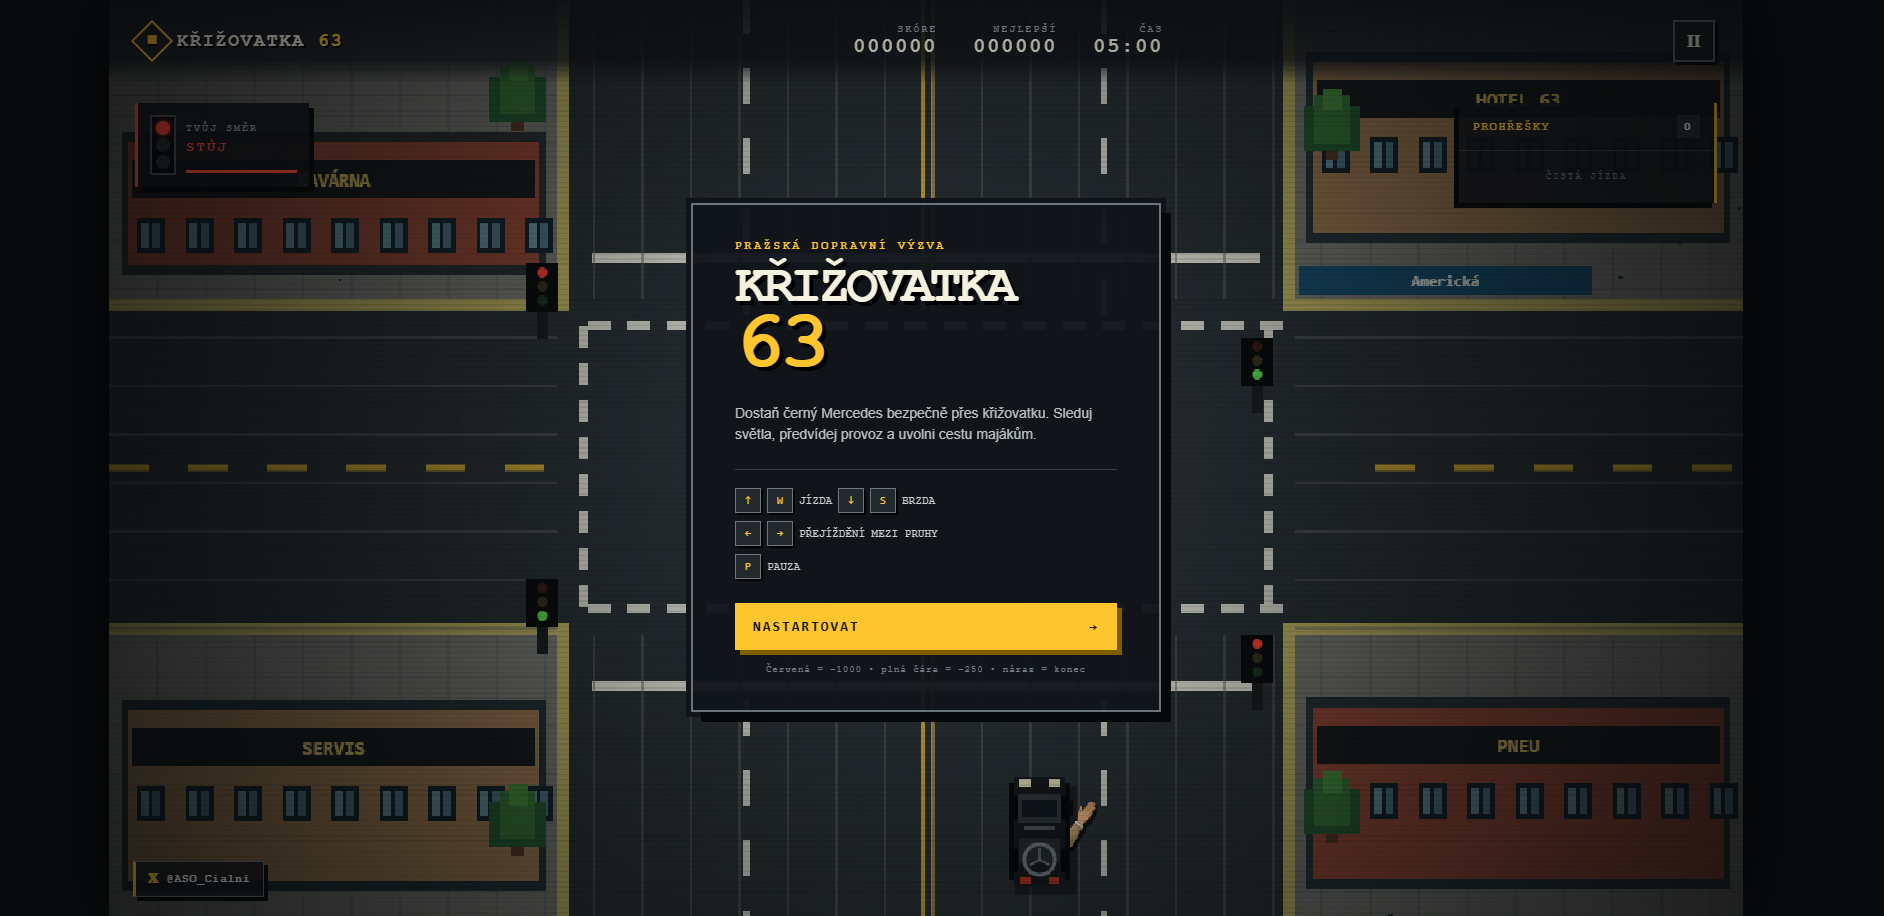
Nehoda Filipa Turka inspirovala hru i parodii na GTA 6 a vznikla KŘIŽOVATKA 63
Dopravní nehoda poslance Filipa Turka se během hodin změnila v internetový fenomén. Vznikla satirická hra Křižovatka 63 i AI parodie ve stylu GTA.
Základní principy ochrany dat při práci na dálku
Bez ohledu na to, jaké konkrétní nástroje používáte, existuje několik obecných principů, které by měly tvořit základ vaší bezpečnostní strategie.
1. Princip minimálních dat
Neposílejte, neukládejte a nesdílejte více dat, než je nezbytně nutné.
- Do AI nástrojů vkládejte anonymizované nebo pseudonymizované verze dat, pokud je to jen trochu možné.
- Omezte sdílení citlivých dokumentů jen na ty, kteří je skutečně potřebují.
- Nepoužívejte osobní emaily pro sdílení firemních dat.
2. Princip nejnižších oprávnění
Každý uživatel by měl mít jen takový přístup, jaký potřebuje pro svou práci – nic víc.
- Nastavte role a práva v cloudových službách (Google Workspace, Microsoft 365, Notion, CRM atd.).
- Pravidelně revidujte, kdo má přístup ke sdíleným složkám a dokumentům.
- Odebírejte přístupy lidem, kteří odešli z firmy nebo změnili pozici.
3. Princip bezpečného zařízení
Práce na dálku je tak bezpečná, jak bezpečné jsou notebooky a telefony, na kterých probíhá.
- Vyžadujte heslem chráněná a šifrovaná zařízení (BitLocker, FileVault, šifrování Android/iOS).
- Aktualizace systému a aplikací by měly být automatické.
- Používejte firemní antivirové a bezpečnostní řešení, ideálně centrálně spravované.
4. Princip zabezpečené komunikace
Data často neuniknou z uložiště, ale při přenosu – přes nezabezpečené Wi-Fi, staré protokoly nebo nešifrované emaily.
- Preferujte VPN připojení při práci z veřejných sítí.
- Využívejte šifrované komunikační nástroje (např. Signal, Teams, Slack s vhodným nastavením).
- Neposílejte hesla a citlivé údaje v otevřeném textu přes email nebo chat.
Bezpečné používání AI nástrojů v praxi
AI nástroje mohou být bezpečné, pokud k nim přistupujete systematicky. Následující kroky jsou vhodné jak pro menší podnikatele a freelancery, tak pro střední firmy.
1. Nastavte si interní pravidla pro práci s AI
I v malé firmě by měla existovat jednoduchá, srozumitelná „AI politika“ – soubor pravidel, co je a co není dovoleno.
- Co nesmí do AI nástrojů nikdy:
- osobní údaje (jména, emaily, adresy, rodná čísla, zdravotní údaje),
- citlivé smlouvy a obchodní podmínky s konkrétními klienty,
- API klíče, hesla, přístupové údaje, interní konfigurace,
- údaje chráněné NDA nebo jinými právními závazky.
- Co lze použít s opatrností:
- obecné šablony, anonymizované příklady dat,
- veřejně dostupné informace, marketingové texty, návrhy kampaní,
- technické problémy popsané bez konkrétních identifikátorů.
Pravidla by měla být praktická a doplněná příklady: „Takhle ano“ vs. „Takhle ne“.
2. Volte „enterprise“ nebo business verze AI služeb
Mnoho poskytovatelů nabízí rozdílné režimy pro běžné uživatele a pro firmy. Business nebo enterprise verze často umožňují:
- vypnout použití dat pro trénink modelů,
- uzavřít smlouvu o zpracování osobních údajů (DPA),
- získat jasné garance ohledně umístění dat (EU, konkrétní region),
- centrální správu účtů a oprávnění.
U kritických AI nástrojů je lepší zaplatit za business licenci než riskovat únik dat přes „free“ účet bez jasných garancí.
3. Kdekoliv to jde, anonymizujte
Pokud potřebujete využít AI k analýze reálných scénářů, naučte se systematicky anonymizovat data:
- nahrazujte jména a identifikátory (např. „Klient A“, „Společnost X“),
- odstraňujte konkrétní adresy, čísla smluv, rodná čísla, IČO,
- používejte syntetická data pro testování a demonstrace.
Anonymizace snižuje riziko úniku osobních a citlivých údajů, i když dojde k narušení bezpečnosti nástroje.
4. Kontrolujte oprávnění pluginů a integrací
AI nástroje často umožňují přidávat pluginy, které získávají přístup k vašim emailům, dokumentům nebo kalendáři. Před aktivací si vždy položte otázky:
- Jaká data bude plugin číst a zapisovat?
- Kdo plugin vyvinul a jaké má reference?
- Existuje možnost omezit rozsah oprávnění (scopes)?
- Co se stane, když plugin přestanu používat – smažou se data?
Stejně jako u mobilních aplikací platí: méně je někdy více. Nepovolujte pluginům přístup ke všemu jen proto, že je to pohodlné.
Bezpečná práce na dálku: technická a organizační opatření
Ochrana dat není jen o AI. Základ tvoří celková bezpečnost práce na dálku. Tady jsou klíčové oblasti, na které by se měla zaměřit každá firma i freelancer.
1. Správa hesel a přístupů
- Správce hesel: používejte ověřené správce (1Password, LastPass, Bitwarden, KeePass atd.).
- Silná, unikátní hesla: žádné opakování jednoho hesla napříč službami.
- Vícefaktorové ověření (MFA/2FA): aktivujte všude, kde to jde – zejména email, cloudové úložiště, CRM, účetnictví.
- Firemní účty místo osobních: pracovní přístupy by měly být navázány na firemní identity, ne na soukromé emaily.
2. Bezpečnost zařízení (notebooky, mobily, tablety)
- Šifrování disku jako standard (BitLocker, FileVault, šifrování mobilních OS).
- Zamykání obrazovky po krátké době neaktivity.
- Možnost vzdáleného smazání dat v případě ztráty nebo krádeže.
- Oddělení pracovního a osobního profilu, pokud to systém umožňuje.
3. Bezpečná síť a připojení
- Vyhněte se přihlašování do citlivých systémů z veřejných Wi-Fi bez VPN.
- Domácí router zabezpečte vlastním silným heslem a pravidelně aktualizujte firmware.
- Preferujte šifrované protokoly (HTTPS, SFTP, SSH) a moderní VPN řešení.
4. Zálohování a obnova dat
Bez záloh není bezpečnost kompletní. Útoky ransomwarem, chyby uživatelů nebo selhání hardwaru mohou způsobit ztrátu dat stejně bolestivě jako únik.
- Pravidelné automatické zálohy klíčových systémů a dokumentů.
- Zálohy uchovávané odděleně od primárního prostředí (off-site, jiný účet, jiný poskytovatel).
- Testování obnovy dat – nestačí jen zálohovat, je potřeba umět data skutečně obnovit.
Lidský faktor: školení, kultura a prevence chyb
Většina incidentů nevzniká kvůli sofistikovaným hackerům, ale kvůli lidským chybám. Proto je důležité, aby bezpečnost nebyla jen technickým tématem pro IT, ale součástí firemní kultury.
Co by měl znát každý, kdo pracuje na dálku
- Jak rozpoznat phishingové emaily a podvodné stránky.
- Jak bezpečně zacházet s hesly a přístupovými údaji.
- Co smí a nesmí sdílet v AI nástrojích a cloudu.
- Jak nahlásit bezpečnostní incident (ztracený notebook, podezřelý email, únik dat).
Krátká, pravidelná školení (online workshopy, interní newsletter, microlearning) jsou efektivnější než jednorázový „maraton“ jednou za rok.
Bezpečnost jako součást každodenní rutiny
Bezpečnostní pravidla fungují jen tehdy, když jsou:
- srozumitelná – bez zbytečného žargonu, s praktickými příklady,
- dostupná – snadno dohledatelná v interním wiki, intranetu nebo dokumentu,
- podporovaná vedením – manažeři jdou příkladem, neobcházejí pravidla,
- pružná – aktualizovaná podle změn v nástrojích a pracovních procesech.
Bezpečnost není jednorázový projekt, ale kontinuální proces, který roste spolu s firmou, technologiemi a typem práce.
Praktické tipy pro freelancery a malé týmy
Ne každá firma má vlastní IT oddělení. To ale neznamená, že nemůže mít vysoký standard bezpečnosti. Naopak – menší týmy jsou často flexibilnější a mohou rychleji zavést změny.
Bezpečnostní „minimum“ pro freelancera
- Jeden kvalitní správce hesel pro všechny účty.
- Zapnuté 2FA všude, kde je to možné.
- Šifrovaný notebook a telefon s aktuálním systémem.
- Rozdělení práce a osobního života – samostatné účty, úložiště a profily.
- Jasná dohoda s klienty, jak budete zacházet s jejich daty (ideálně ve smlouvě).
Bezpečnostní „minimum“ pro malou firmu
- Firemní identity (Google Workspace, Microsoft 365, jiné IdP) pro všechny.
- Jednotná politika hesel, 2FA a správy přístupů.
- Centrální správa zařízení (MDM řešení, alespoň pro klíčové pozice).
- Jednoduchý, ale jasný bezpečnostní manuál pro zaměstnance.
- Výběr několika „schválených“ AI nástrojů s jasnými pravidly používání.
Jak sladit bezpečnost s produktivitou a pohodlím
Bezpečnostní opatření často naráží na odpor, protože jsou vnímána jako překážka v práci. Klíčem je hledat rovnováhu mezi bezpečností a uživatelským komfortem.
Automatizace a chytré nastavení
- Automatické zamykání obrazovky, ale s rozumným časovým limitem.
- Jednotné přihlášení (SSO) – jeden bezpečný login pro více služeb.
- Firemní šablony a anonymizační nástroje pro práci s AI.
- Automatizované zálohy bez zásahu uživatele.
Transparentní komunikace o důvodech
Lidé pravidla snáze přijmou, když chápou proč. Místo suchého nařízení „nesmíte vkládat smlouvy do AI nástrojů“ vysvětlete:
- jaká rizika to přináší (únik dat, porušení NDA, pokuty),
- jaké jsou bezpečné alternativy (anonymizace, interní nástroje),
- že cílem není je omezovat, ale chránit firmu i je samotné.
Právní a regulatorní rámec: GDPR a odpovědnost
Ochrana dat není jen technické a organizační téma, ale také právní povinnost. Zvlášť pokud pracujete s osobními údaji občanů EU.
GDPR v kontextu práce na dálku a AI
- Jste-li správcem osobních údajů (typicky firma, freelancer pracující s klientskými daty), nesete odpovědnost za to, jak jsou data zpracovávána – i když používáte externí nástroje.
- Musíte mít smluvně ošetřeno zpracování osobních údajů u poskytovatelů služeb (DPA – Data Processing Agreement).
- Pokud přenášíte data mimo EU, je potřeba ověřit právní rámec (např. standardní smluvní doložky, adekvátní ochrana).
- V případě incidentu máte povinnost zaznamenat a v některých případech nahlásit únik dat dozorovému úřadu a dotčeným osobám.
Odpovědnost zaměstnanců a externistů
Bezpečnostní pravidla by měla být součástí:
- pracovních smluv a interních směrnic,
- smluv s freelancery a dodavateli, kteří mají přístup k datům,
- onboardingu nových lidí a pravidelného školení.
Je důležité nastavit nejen sankce, ale i podporu a motivaci – například ocenění za včasné nahlášení problému nebo návrhy na zlepšení bezpečnosti.
Budoucnost práce na dálku a AI: na co se připravit
Technologie se vyvíjejí rychle a s nimi i hrozby. V nejbližších letech můžeme očekávat:
- rostoucí využití AI agentů, kteří budou samostatně provádět úkoly v našich systémech,
- větší automatizaci bezpečnostních opatření – AI pro detekci anomálií, phishingu, úniků dat,
- přísnější regulaci AI a zpracování dat (nové zákony, standardy),
- ještě těsnější propojení osobních a pracovních technologií (wearables, chytré domácnosti, AR/VR).
Firmy i jednotlivci, kteří se naučí bezpečně pracovat s daty a AI už dnes, budou mít v budoucnu výraznou konkurenční výhodu – nejen z hlediska důvěry zákazníků, ale i z hlediska flexibility a inovací.
Závěr: bezpečná práce na dálku a AI je možná – když víte jak
Práce na dálku a AI nástroje přinášejí obrovský potenciál pro produktivitu, kreativitu i životní styl. Zároveň ale otevírají nové cesty pro únik a zneužití dat. Klíčem není technologie odmítat, ale používat ji vědomě a bezpečně.
Nejdůležitější kroky, které můžete udělat už dnes:
- zmapovat, jaká data máte, kde jsou uložena a kdo k nim má přístup,
- nastavit jasná pravidla pro používání AI nástrojů a práce na dálku,
- zavést základní technická opatření – šifrování, 2FA, správce hesel, VPN, zálohy,
- pravidelně vzdělávat sebe i svůj tým v oblasti bezpečnosti,
- vybírat si nástroje a poskytovatele, kteří berou ochranu dat stejně vážně jako vy.
Bezpečnost dat není jednorázová investice, ale dlouhodobá strategie. V době, kdy se hranice mezi kanceláří a domovem, mezi člověkem a AI stále více stírá, se z ní stává jedna z klíčových kompetencí moderního podnikání i osobního profesního života.


Související články
Jaké jsou nejlepší seriály na Netflixu v roce 2026?
Hledáte, co si pustit na Netflixu v roce 2026, aby to nebyla jen „výplň času“? Vybrali jsme nejlepší seriály napříč žánry, které baví, inspirují i vzdělávají náročnější diváky.
Využíváte slevové portály? Podle čeho je vybírat?
Slevové portály umí ušetřit tisíce, ale také zkazit dovolenou či zážitek. Jak poznat ty férové, vyhnout se pastím a vybrat si portál, kterému můžete věřit?
Jak využít srovnávače tarifů pro lepší ceny za volání?
Platíte za volání víc, než musíte? Ukážeme vám, jak chytře využít srovnávače tarifů, najít nejvýhodnější nabídku a dlouhodobě šetřit na volání, SMS i datech.

Stát otevírá zdravotní data, pojišťovna je ztrácí: jak velké je riziko pro pacienty?
Stát otevírá dosud největší balík zdravotních dat, zatímco Slavia pojišťovna hlásí masivní únik citlivých informací. Jak velké riziko to znamená pro pacienty a kdo nese odpovědnost?
💬 Komentáře (5)