
Kyberzločin na vzestupu: jak se bránit útokům na bankovní účet? (Foto: Freepik)
Kyberzločin na vzestupu: jak se bránit útokům na bankovní účet?
Kyberzločin v roce 2026 míří přímo na váš bankovní účet. Zjistěte, jak fungují nejčastější útoky, jak je včas rozpoznat a jak nastavit účinnou obranu, aby vaše peníze i data zůstaly v bezpečí.
Kyberzločin na vzestupu: jak se bránit útokům na bankovní účet?
Kyberzločin se v roce 2026 stal jedním z nejrychleji rostoucích typů kriminality vůbec. Zatímco dříve šlo hlavně o technickou disciplínu několika málo hackerů, dnes je zneužívání bankovních účtů masovým byznysem. Útočníci využívají sofistikované nástroje, umělou inteligenci, ale i psychologii a lidskou nepozornost.
Dobrá zpráva? Většině útoků na bankovní účet se dá účinně bránit – pokud víte, jak fungují, jak je rozpoznat a jak si nastavit bezpečnostní návyky. Tento článek vás provede nejčastějšími typy útoků, vysvětlí, jaké chyby lidé a firmy dělají, a nabídne konkrétní kroky, jak ochránit své peníze i data.
„Nejslabším článkem zabezpečení už dávno není technologie, ale člověk.“
Proč kyberzločin roste a proč jsou bankovní účty hlavní cíl
Bankovní účet je pro kyberzločince to, co trezor pro klasického lupiče. Rozdíl je v tom, že digitální „lupiči“ nemusí rozbíjet zámky ani riskovat fyzické dopadení – stačí jim chytrý e-mail, podvodná stránka nebo prolomené heslo.
Faktory, které pohánějí růst kyberzločinu
- Digitalizace financí: Online bankovnictví, mobilní aplikace, platby mobilem a chytrými hodinkami – vše je pohodlné, ale zároveň rozšiřuje plochu pro útok.
- Dostupné nástroje pro útočníky: Na darknetu lze koupit hotové „balíčky“ pro phishing, malware či krádež přihlašovacích údajů, často formou služby (tzv. Crime-as-a-Service).
- Umělá inteligence: AI generuje věrohodné texty, napodobuje hlasy i styl komunikace. Podvodné e-maily a zprávy jsou čím dál přesvědčivější.
- Růst práce na dálku: Domácí Wi-Fi, osobní zařízení, slabší bezpečnostní politika – to vše vytváří nové díry v obraně, zejména u firem a freelancerů.
- Nedostatek bezpečnostního povědomí: Mnoho lidí stále používá slabá hesla, sdílí přístupy, ignoruje aktualizace a podceňuje rizika.
Bankovní účty jsou navíc často napojeny na další služby – investiční platformy, platební brány, e-shopy. Úspěšný útok tak může mít dominový efekt a zasáhnout nejen vaše finance, ale i reputaci firmy nebo osobní život.
Jak vybrat stabilní hosting v ČR v roce 2026?
Jak vybrat hosting, který váš web v roce 2026 nenechá spadnout v nejhorší možný moment? Podíváme se na klíčové parametry stability, rychlosti, bezpečnosti i podpory a ukážeme si, jak v ČR vybrat řešení, na které se můžete dlouhodobě spolehnout.
Nejčastější typy útoků na bankovní účty
Aby bylo možné se účinně bránit, je klíčové znát základní scénáře, které útočníci používají. Většina útoků na bankovní účet spadá do několika opakujících se kategorií.
1. Phishing: falešné e-maily a weby bank
Phishing je nejrozšířenější forma útoku. Cílem je přimět vás, abyste sami zadali své přihlašovací údaje na podvodné stránce, nebo klikli na škodlivý odkaz.
Typické znaky phishingu:
- E-mail „z banky“ s výzvou k okamžité akci: „Váš účet bude zablokován“, „Musíte ověřit svou identitu“, „Byla detekována podezřelá transakce“.
- Odkaz na falešnou stránku, která vypadá jako internetové bankovnictví, ale adresa (URL) je jiná – často drobná změna písmene nebo domény.
- Gramatické chyby, podivná čeština – v roce 2026 jsou ale díky AI tyto chyby méně časté, texty bývají velmi věrohodné.
- Požadavek na zadání kompletních údajů – login, heslo, SMS kód, číslo karty, CVV apod. Skutečná banka tyto údaje nikdy nevyžaduje e-mailem.
Phishing dnes neprobíhá jen e-mailem – útočníci využívají i SMS (tzv. smishing) a zprávy v komunikátorech (WhatsApp, Messenger, Viber).
2. Vishing: falešné telefonáty „z banky“ nebo policie
Vishing (voice phishing) je telefonický podvod. Útočník se vydává za pracovníka banky, policistu, zaměstnance ČNB nebo IT podporu. Cíl je stejný: dostat z vás přihlašovací údaje nebo vás přimět k provedení transakce.
Scénáře vishingu často využívají strach a časový tlak:
- „Zaznamenali jsme podezřelé transakce na vašem účtu, potřebujeme okamžitě ověřit přístupové údaje.“
- „Vaše peníze jsou v ohrožení, převedeme je na bezpečný účet, který vám nadiktuji.“
- „Jsem z IT oddělení banky, potřebuji, abyste mi nadiktoval SMS kód, který vám teď přijde, jinak bude účet zablokován.“
Útočníci často používají tzv. spoofing – na displeji se vám zobrazí skutečné číslo banky nebo policie. Proto nelze spoléhat pouze na to, co vidíte na telefonu.
3. Malware a keyloggery
Malware je škodlivý software, který se dostane do vašeho počítače nebo mobilu a poté sbírá citlivé informace, mění obrazovku nebo přesměrovává platby.
Typy malwaru zaměřené na bankovní účty:
- Keylogger: tajně zaznamenává vše, co píšete na klávesnici, včetně přihlašovacích údajů.
- Bankovní trojan: dokáže „překrýt“ okno internetového bankovnictví, změnit číslo účtu při platbě nebo zobrazit falešné formuláře.
- Remote Access Trojan (RAT): umožňuje útočníkovi vzdálený přístup k vašemu zařízení – vidí obrazovku, ovládá kurzor, má přístup k souborům.
Malware se nejčastěji šíří přes přílohy e-mailů, pirátský software, falešné aktualizace nebo podvodné aplikace v neoficiálních obchodech.
4. Útoky na mobilní bankovnictví
Mobilní bankovnictví je pohodlné, ale zároveň se stalo klíčovým cílem. Útočníci se zaměřují především na:
- Podvodné aplikace tvářící se jako bankovní nástroje, investiční platformy nebo „správci financí“.
- Únos SMS kódů – malware, který čte SMS a přeposílá je útočníkovi, nebo SIM swapping (převedení vašeho čísla na jinou SIM kartu).
- Veřejné Wi-Fi sítě, kde lze odchytávat nezabezpečenou komunikaci (pokud není správně šifrovaná).
Proto banky stále více přecházejí na aplikace s biometrickým ověřením a push notifikacemi místo klasických SMS kódů.
5. Sociální inženýrství a zneužití důvěry
Technologie je jen část problému. Velká část útoků využívá sociální inženýrství – cílenou manipulaci lidí.
Typické příklady:
- Útočník se vydává za kolegu, nadřízeného nebo účetní a žádá o urgentní platbu.
- Zneužití informací z LinkedInu nebo sociálních sítí k vytvoření důvěryhodného příběhu.
- Podvodné investiční nabídky, „zaručené“ výnosy, kryptoměnové projekty s falešnou podporou „banky“ či „regulátora“.
Kyberzločinci dnes často vědí o vaší firmě a vašem životě více, než si myslíte – vše, co sdílíte online, může být použito proti vám.
Jak poznat, že je váš bankovní účet ohrožený
Ne vždy si uživatel všimne útoku okamžitě. Včasné rozpoznání podezřelého chování může zachránit velkou část prostředků.
Varovné signály u osobních účtů
- Neznámé nebo neautorizované transakce, byť v malých částkách.
- SMS nebo e-maily o přihlášení z nového zařízení, které nepoznáváte.
- Zamítnuté platby, přestože máte na účtu dostatek peněz.
- Změna kontaktních údajů v internetovém bankovnictví, o které nevíte (e-mail, telefon).
- Nemůžete se přihlásit do internetového bankovnictví, heslo „najednou“ nefunguje.
Varovné signály u firemních účtů
- Neobvyklé platby mimo standardní obchodní partnery nebo geografické oblasti.
- Platby schválené „podle e-mailu“ od vedení, které ale o ničem neví.
- Větší počet neúspěšných pokusů o přihlášení z různých IP adres.
- Nečekané změny v nastavení oprávnění uživatelů nebo limitů transakcí.
Jakmile zaznamenáte některý z těchto signálů, je důležité reagovat okamžitě – čím dříve, tím větší šance na zablokování útoku a vrácení peněz.
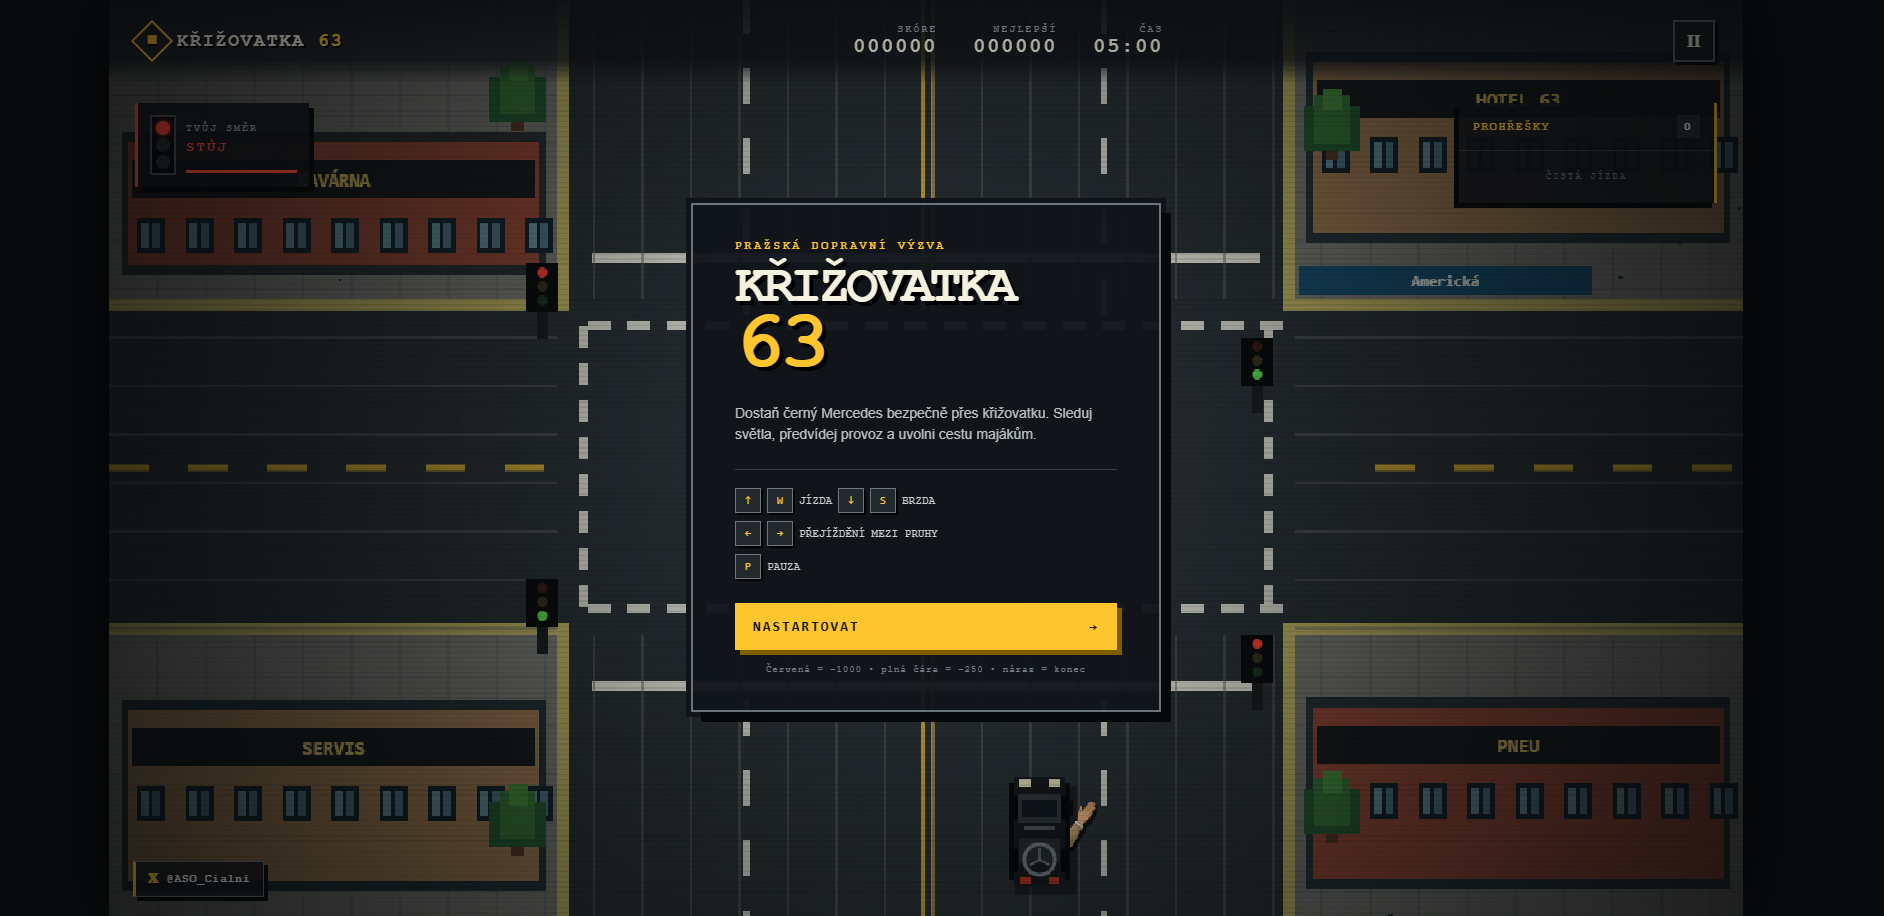
Nehoda Filipa Turka inspirovala hru i parodii na GTA 6 a vznikla KŘIŽOVATKA 63
Dopravní nehoda poslance Filipa Turka se během hodin změnila v internetový fenomén. Vznikla satirická hra Křižovatka 63 i AI parodie ve stylu GTA.
Jak se účinně bránit útokům na bankovní účet
Ochrana bankovního účtu není jednorázová akce, ale soubor návyků a opatření. Dobrá zpráva: většinu z nich zvládne každý bez speciálního technického vzdělání.
1. Silná a chytrá práce s hesly
Heslo je stále základní obranou. Slabá nebo opakovaně používaná hesla jsou pro útočníky zlatý důl.
- Nepoužívejte stejné heslo pro internetové bankovnictví a jiné služby (e-mail, sociální sítě, e-shopy).
- Vytvářejte dlouhá hesla – ideálně věty nebo kombinace slov (tzv. passphrase), např. „V.Nedeli.Nejdu.BezBehu!2026“.
- Vyhněte se zjevným údajům – datum narození, jméno partnera, jména dětí, název firmy apod.
- Používejte správce hesel – nástroj, který bezpečně ukládá a generuje silná hesla (např. 1Password, Bitwarden, KeePassXC).
U firem je klíčové mít heslovou politiku – pravidla pro minimální délku, komplexitu a pravidelnou změnu hesel, zejména u účtů s vyššími oprávněními.
2. Dvoufaktorové ověření (2FA) jako standard
Dvoufaktorové ověření přidává ke klasickému heslu další vrstvu zabezpečení – něco, co máte (mobil, token), nebo něco, co jste (otisk prstu, rozpoznání obličeje).
Nejčastější formy 2FA:
- SMS kód: méně bezpečný než jiné formy (riziko odchycení, SIM swapping), ale stále lepší než nic.
- Autentizační aplikace: (Google Authenticator, Microsoft Authenticator, bankovní aplikace) – generují jednorázové kódy přímo v mobilu.
- Push notifikace v bankovní aplikaci: potvrdíte přihlášení nebo platbu přímo v aplikaci, často biometricky.
- Hardwarový token: fyzické zařízení generující kódy nebo připojené přes USB/NFC (např. bezpečnostní klíče).
Pro přístup k bankovnímu účtu by mělo být 2FA absolutní samozřejmostí. Pokud banka nabízí více možností, preferujte aplikaci nebo hardwarový token před SMS.
3. Bezpečné chování v e-mailech a na webu
Většina útoků začíná u e-mailu. Naučit se rozeznat podezřelou zprávu je klíčová dovednost pro každého, kdo používá internet.
- Neklikejte na odkazy v e-mailech, které vyzývají k přihlášení do banky. Raději ručně zadejte adresu banky do prohlížeče nebo použijte uloženou záložku.
- Kontrolujte adresu odesílatele – nejen jméno, ale i skutečnou e-mailovou adresu za ním.
- Ověřte adresu webu (URL) – před zadáním údajů se ujistěte, že adresa přesně odpovídá oficiální doméně banky a že používá HTTPS.
- Nestahujte přílohy z neznámých zdrojů nebo nečekaných e-mailů, i když se tváří jako faktury, smlouvy nebo potvrzení.
Pravidlo: Banka vás nikdy nebude žádat o heslo, PIN, kompletní číslo karty nebo SMS kód e-mailem či telefonem.
4. Ochrana zařízení: aktualizace, antivir, zabezpečení mobilu
Bezpečnost začíná u zařízení, ze kterého se k účtu přihlašujete.
- Pravidelně aktualizujte operační systém (Windows, macOS, iOS, Android) i aplikace. Aktualizace často opravují bezpečnostní chyby.
- Používejte kvalitní bezpečnostní software – antivir a firewall, zejména na počítačích s Windows.
- Zabezpečte mobil PINem, otiskem prstu nebo rozpoznáním obličeje. Nespoléhejte na „gesto“, které lze snadno odpozorovat.
- Instalujte aplikace pouze z oficiálních obchodů (Google Play, App Store) a dávejte pozor na hodnocení a recenze.
- Šifrujte zařízení – většina moderních telefonů a notebooků nabízí šifrování dat, které chrání informace v případě krádeže.
5. Bezpečné připojení: Wi-Fi a VPN
Připojení k internetu je další důležitý prvek bezpečnosti bankovního účtu.
- Neprovádějte bankovní operace přes veřejné Wi-Fi v kavárnách, hotelech, na letištích, pokud je to možné.
- Pokud musíte použít veřejnou síť, využijte VPN – šifrovaný tunel, který ztíží odposlech komunikace.
- Zabezpečte domácí Wi-Fi silným heslem a moderním šifrováním (WPA3 nebo alespoň WPA2).
6. Nastavení limitů a notifikací v bance
Banky dnes nabízejí řadu nástrojů, které mohou výrazně omezit škody při útoku.
- Nastavte si limity pro jednorázové i denní transakce – jak pro platby, tak pro výběry z bankomatu.
- Aktivujte notifikace o pohybech na účtu – SMS nebo push notifikace v aplikaci při každé platbě.
- Omezte platby do zahraničí nebo online platby kartou, pokud je běžně nevyužíváte – lze je dočasně povolit jen při potřebě.
- Využívejte virtuální karty pro online nákupy – jednorázová čísla karet s omezeným limitem.
U firemních účtů je vhodné využít i vícestupňové schvalování plateb – jedna osoba zadá, druhá schvaluje.
Specifická doporučení pro jednotlivé skupiny uživatelů
Jednotlivci a rodiny
Pro běžné uživatele platí zejména:
- Nikdy nesdělujte přístupové údaje k účtu rodině, partnerovi ani „známému z IT“.
- Pravidelně kontrolujte výpisy z účtu a historii transakcí.
- Vysvětlete základní principy bezpečnosti i dětem a starším členům rodiny – jsou častým cílem podvodníků.
- Oddělte „běžný“ účet pro každodenní platby od účtu, kde držíte větší úspory.
Podnikatelé, freelanceri a malé firmy
U podnikání se rizika násobí – útok na firemní účet může ohrozit cash flow, důvěru klientů i samotnou existenci firmy.
- Oddělte osobní a firemní finance – nikdy nepoužívejte stejný účet ani stejné přihlašovací údaje.
- Zaveďte pravidla pro platby – kdo může platby zadávat, kdo schvaluje, jak se ověřují změny účtů dodavatelů.
- Školte zaměstnance v oblasti kyberbezpečnosti – zejména účetní, asistentky, obchodníky a management.
- Využívejte firemní zařízení pro přístup k bankovnictví, ne osobní telefony či počítače zaměstnanců.
- Zvažte pojištění kybernetických rizik – může pokrýt část škod a nákladů na obnovu provozu.
Sportovci, influenceři a veřejně známé osobnosti
Veřejně známé osoby jsou pro útočníky atraktivní cíl – mají často vyšší příjmy a bohatou digitální stopu.
- Omezte sdílení finančních detailů a informací o svém majetku na sociálních sítích.
- Zabezpečte všechny účty (e-mail, sociální sítě, cloud) dvoufaktorovým ověřením – prolomení těchto účtů může vést i k útoku na banku.
- Spolupracujte s důvěryhodným správcem financí a jasně nastavte pravidla přístupu k účtům.
Co dělat, když se něco stane: krizový postup krok za krokem
I při dodržování všech zásad se může stát, že se útok povede. Klíčové je neztratit čas a postupovat systematicky.
1. Okamžitě kontaktujte banku
- Volejte na oficiální číslo banky uvedené na kartě nebo na webu (ne číslo z podezřelé SMS/e-mailu).
- Požádejte o okamžité zablokování přístupu do internetového bankovnictví a případně i platební karty.
- Informujte banku o všech podezřelých transakcích a okolnostech útoku.
2. Změňte hesla a zabezpečte zařízení
- Z bezpečného zařízení změňte heslo k internetovému bankovnictví a souvisejícím e-mailovým účtům.
- Proveďte antivirovou kontrolu všech zařízení, odkud se k účtu přihlašujete.
- V případě podezření na malware zvažte kompletní přeinstalaci systému.
3. Nahlaste incident policii
- Podání trestního oznámení je důležité pro další šetření a případnou náhradu škody.
- Připravte si co nejvíce podkladů – e-maily, SMS, čísla účtů, na která odešly peníze, záznamy komunikace.
4. Informujte další dotčené strany
- U firem informujte vedení, IT oddělení, účetní a případně klíčové partnery.
- Pokud došlo k úniku dat klientů, může být nutné informovat i je a splnit povinnosti dle GDPR.
5. Poučte se a posilte ochranu
Po zvládnutí akutní fáze je důležité analyzovat, jak k útoku došlo, a přijmout opatření, aby se situace neopakovala.
- Projděte si s bankou bezpečnostní nastavení účtu.
- Aktualizujte interní směrnice a procesy (u firem).
- Naplánujte pravidelná školení pro sebe i tým.
Kyberbezpečnost jako součást moderního životního stylu
Ochrana bankovního účtu už dávno není jen technické téma pro IT oddělení. Týká se každého, kdo používá mobil, internetové bankovnictví, platby kartou nebo investiční aplikace.
Stejně jako dbáme na fyzické zdraví, sportujeme, řešíme stravu a regeneraci, je potřeba pečovat i o „digitální zdraví“:
- Pravidelně „cvičit“ bezpečnostní návyky – ověřování zdrojů, opatrnost u odkazů, práce s hesly.
- „Detoxikovat“ digitální prostředí – mazat nepotřebné účty, aplikace a přístupy.
- „Posilovat imunitu“ – aktualizace, antivir, dvoufaktorové ověření, šifrování.
Kyberbezpečnost není jednorázový projekt, ale dlouhodobý životní styl. Stejně jako u sportu – konzistence je důležitější než jednorázový výkon.
Závěr: prevence je levnější než řešení škod
Kyberzločin je na vzestupu a útokům na bankovní účty se nevyhne žádná cílová skupina – od studentů přes podnikatele až po velké firmy a sportovní hvězdy. Útočníci jsou stále sofistikovanější, využívají nové technologie a chybují jen zřídka. Proto si nemůžeme dovolit zůstat v minulosti s heslem „mě se to netýká“.
Klíčové body, které byste si měli odnést:
- Největším rizikem je kombinace lidské důvěřivosti a slabých bezpečnostních návyků.
- Phishing, vishing, malware a sociální inženýrství jsou hlavními nástroji kyberzločinců.
- Silná hesla, dvoufaktorové ověření, aktualizace a bezpečné chování na internetu výrazně snižují riziko.
- Banky nabízejí řadu ochranných funkcí – limity, notifikace, virtuální karty – využívejte je.
- V případě problému je rozhodující rychlá reakce a kontaktování banky.
Investice do kyberbezpečnosti – času, pozornosti i případných finančních prostředků – je dnes stejně důležitá jako pojištění, zdravý životní styl nebo kvalitní vzdělání. Ochrana bankovního účtu je jen začátek. V digitálním světě 2026 je bezpečnost klíčovou součástí každodenního života, podnikání i sportovní kariéry.
Začněte u sebe – projděte si dnes nastavení svého internetového a mobilního bankovnictví, zkontrolujte hesla, zapněte dvoufaktorové ověření a domluvte se s rodinou nebo týmem, jak budete reagovat na podezřelé e-maily a telefonáty. Každý malý krok výrazně snižuje šanci, že se váš bankovní účet stane další obětí kyberzločinu.


Související články
Jaké jsou nejlepší seriály na Netflixu v roce 2026?
Hledáte, co si pustit na Netflixu v roce 2026, aby to nebyla jen „výplň času“? Vybrali jsme nejlepší seriály napříč žánry, které baví, inspirují i vzdělávají náročnější diváky.
Využíváte slevové portály? Podle čeho je vybírat?
Slevové portály umí ušetřit tisíce, ale také zkazit dovolenou či zážitek. Jak poznat ty férové, vyhnout se pastím a vybrat si portál, kterému můžete věřit?
Jak využít srovnávače tarifů pro lepší ceny za volání?
Platíte za volání víc, než musíte? Ukážeme vám, jak chytře využít srovnávače tarifů, najít nejvýhodnější nabídku a dlouhodobě šetřit na volání, SMS i datech.

Stát otevírá zdravotní data, pojišťovna je ztrácí: jak velké je riziko pro pacienty?
Stát otevírá dosud největší balík zdravotních dat, zatímco Slavia pojišťovna hlásí masivní únik citlivých informací. Jak velké riziko to znamená pro pacienty a kdo nese odpovědnost?
💬 Komentáře (6)