
Kyberkriminalita 2026 nové triky útočníků na firemní i osobní účty (Foto: Freepik)
Kyberkriminalita 2026 nové triky útočníků na firemní i osobní účty
Kyberzločinci v roce 2026 útočí na firemní i osobní účty chytřeji než kdy dřív – pomocí AI, deepfakeů i znalosti našich návyků. Zjistěte, jaké nové triky používají a jak před nimi ochránit sebe, zaměstnance i firmu.
Kyberkriminalita 2026: nové triky útočníků na firemní i osobní účty
Kyberkriminalita v roce 2026 už dávno není jen o „hackerech v kapuci“ a viru v příloze e‑mailu. Útočníci dnes kombinují umělou inteligenci, psychologii, znalost firemních procesů a slabin lidského chování. Mění taktiky rychleji, než stíháme aktualizovat firemní směrnice. A co hůř – stále častěji míří přímo na naše identity, firemní i osobní účty a finanční toky.
Tento rozsáhlý průvodce shrnuje nejnovější triky kyberzločinců, které se objevují v roce 2026, a nabízí praktické rady, jak chránit podnikání, zaměstnance i sebe sama. Článek je určen manažerům, IT specialistům, majitelům firem, ale i běžným uživatelům, kteří chtějí zůstat o krok před útočníky.
„Nejslabším článkem bezpečnosti už dávno není technologie, ale člověk. V roce 2026 se kyberútoky zaměřují hlavně na naše rozhodování, zvyky a rutinu.“
Proč je kyberkriminalita v roce 2026 nebezpečnější než kdy dřív
Kyberkriminalita se vyvíjí v přímé reakci na to, jak žijeme a pracujeme. Hybridní práce, cloudové služby, mobilní bankovnictví, chytré hodinky, aplikace na sport a zdraví – to vše vytváří ohromné množství dat a přístupových bodů. Pro útočníky jde o zlatý důl.
Hlavní trendy kyberkriminality 2026
- Masové využití umělé inteligence (AI) – útočníci generují realistické e-maily, hlasové zprávy a deepfake videa.
- Útoky na identity místo na zařízení – cílem je získat přístup k účtům, ne nutně infikovat počítač.
- Personalizované útoky – díky únikům dat a sociálním sítím jsou útoky „ušité na míru“ konkrétním lidem a firmám.
- Automatizace útoků – botnety a nástroje řízené AI dokážou testovat tisíce hesel a kombinací přihlašovacích údajů za minutu.
- Propojení pracovního a osobního života – útočníci zneužívají osobní účty zaměstnanců k průniku do firemních systémů.
Kyberkriminalita v roce 2026 se navíc stává „službou“. Na černém trhu lze koupit hotové balíčky útoků, přístupové údaje k účtům nebo pronajmout ransomware. Nemusíte být technický génius, abyste dokázali napáchat škody – a to je pro firmy i jednotlivce velmi nebezpečné.
Jak vybrat stabilní hosting v ČR v roce 2026?
Jak vybrat hosting, který váš web v roce 2026 nenechá spadnout v nejhorší možný moment? Podíváme se na klíčové parametry stability, rychlosti, bezpečnosti i podpory a ukážeme si, jak v ČR vybrat řešení, na které se můžete dlouhodobě spolehnout.
Nejnovější triky útočníků na firemní účty
Firemní účty – od e-mailů přes CRM a účetnictví až po marketingové nástroje – jsou pro útočníky obzvlášť lákavé. Obsahují citlivá data, finanční informace, smlouvy i know-how. V roce 2026 se kyberzločinci zaměřují na několik klíčových oblastí.
1. AI phishing: e-maily a zprávy, které vypadají „až moc dobře“
Phishing je stará klasika. V roce 2026 se ale výrazně změnila kvalita útoků. Díky generativní AI vypadají podvodné e-maily a zprávy:
- bez gramatických chyb,
- v perfektní češtině nebo jazyce firmy,
- personalizovaně – znají jméno, pozici, projekt, na kterém pracujete,
- věrohodně – napodobují styl komunikace vašeho šéfa, kolegy nebo dodavatele.
Časté scénáře v roce 2026:
- Falešné faktury a změna platebních údajů – e-mail „od dodavatele“ se žádostí o aktualizaci čísla účtu.
- Urgentní výzvy od „CEO“ – žádost o okamžitý převod peněz, schválení smlouvy nebo sdílení přihlašovacích údajů.
- Bezpečnostní upozornění – falešné zprávy „od IT oddělení“ s výzvou k přihlášení do „nového bezpečnostního portálu“.
Tip: Zavádějte firemní pravidlo: „Žádné změny platebních údajů a žádné sdílení hesel pouze na základě e-mailu.“ Vždy ověřujte telefonicky nebo přes jiný komunikační kanál.
2. Business Email Compromise 2.0: útoky na manažery a účetní
Business Email Compromise (BEC) není nový, ale v roce 2026 je propracovanější. Útočníci často nejdříve získají přístup k e-mailové schránce (například přes slabé heslo, únik dat nebo phishing). Následně:
- týdny až měsíce sledují komunikaci,
- učí se, jak firma funguje, kdo co schvaluje, jaké jsou vztahy,
- v pravý moment vstoupí do vlákna a pošlou „logickou“ žádost.
Novinkou je automatizace těchto útoků pomocí AI, která dokáže:
- analyzovat tisíce e-mailů a vytipovat ideální chvíli k útoku,
- generovat realistickou odpověď ve stylu konkrétního manažera,
- přizpůsobit se jazykově i obsahově konkrétnímu oddělení (finance, HR, právní).
Nejčastěji jsou terčem:
- finanční oddělení – falešné žádosti o platby,
- nákup – změna podmínek dodávek, zálohové platby,
- HR – získání osobních údajů zaměstnanců.
3. Útoky na cloudové služby a SaaS účty
Firmy v roce 2026 používají desítky cloudových služeb: účetnictví, CRM, projektové nástroje, marketingové platformy, nástroje pro sport a firemní well-being, aplikace pro řízení docházky. Každá z těchto služeb představuje potenciální vstupní bránu.
Nové triky útočníků:
- Útoky na „zapomenuté“ účty – staré účty bývalých zaměstnanců, testovací účty, neaktivní licence.
- Využití Single Sign-On (SSO) – pokud útočník prolomí jeden hlavní účet, získá přístup ke všem napojeným službám.
- OAuth útoky – místo krádeže hesla se snaží získat přístup přes povolení aplikace (např. „Povolíte této aplikaci přístup k vašemu Google účtu?“).
Riziko je vysoké, protože přes cloudové nástroje se dnes spravují i:
- platy a benefity zaměstnanců,
- citlivá zdravotní data (např. wellness programy, sportovní aplikace),
- marketingové databáze klientů,
- interní dokumentace a smlouvy.
4. Ransomware zaměřený na data, ne jen na servery
Ransomware v roce 2026 už neútočí pouze na servery a souborové systémy. Útočníci se zaměřují i na:
- cloudová úložiště (Google Drive, OneDrive, Dropbox),
- databáze CRM a ERP,
- zálohy – aby firma neměla z čeho obnovit data,
- osobní zařízení zaměstnanců používaná pro práci (BYOD – Bring Your Own Device).
Novým trendem je tzv. dvojité a trojité vydírání:
- 1. fáze: zašifrování dat a požadavek na výkupné.
- 2. fáze: hrozba zveřejnění citlivých dat (např. smlouvy, osobní údaje, zdravotní informace zaměstnanců).
- 3. fáze: tlak na obchodní partnery nebo klienty, pokud firma odmítne platit.
Bezpečnostní mantra pro rok 2026: „Zálohovat, oddělovat, testovat obnovu.“ Záloha, kterou jste nikdy nezkusili obnovit, není skutečná záloha.
5. Útoky přes dodavatelské řetězce a partnery
Kyberútočníci si uvědomují, že velké firmy mívají relativně robustní zabezpečení. Slabším článkem jsou často menší dodavatelé, externí účetní, marketingové agentury, sportovní a wellness partneři nebo IT freelanceri.
Scénář bývá podobný:
- Útočník napadne menšího dodavatele s nižší úrovní zabezpečení.
- Přes jeho účty nebo přístupy se dostane do systémů větší firmy.
- Využije důvěru v komunikaci („vždyť je to náš dlouholetý partner“).
To se týká i oblastí, kde byste kyberriziko nečekali – například:
- aplikace pro správu firemních benefitů a sportovních programů,
- platformy pro vzdělávání a e-learning,
- externí systémy pro HR a nábor.
Nové triky útočníků na osobní účty
Kyberkriminalita 2026 se dotýká každého. Osobní účty – e-mail, sociální sítě, bankovnictví, fitness a zdravotní aplikace – jsou pro útočníky cenné nejen kvůli penězům, ale i kvůli datům, která mohou využít pro další útoky.
1. Deepfake a hlasové podvody: „Mami, potřebuju rychle peníze“
Deepfake technologie se v roce 2026 stala běžným nástrojem kyberzločinců. Už nejde jen o videa známých osobností. Útočníci dokážou:
- napodobit hlas vašeho rodinného příslušníka,
- vytvořit krátké video, kde „vy“ žádáte kolegu o přístup k účtu,
- generovat hlasové zprávy v aplikacích typu WhatsApp, Messenger, Signal.
Typický scénář:
- Dostanete hlasovou zprávu údajně od dítěte, partnera nebo rodiče.
- Obsah je emočně vypjatý („Stala se nehoda, potřebuju rychle zaplatit…“).
- Jste tlačeni k okamžité akci bez ověřování.
Pravidlo číslo jedna: Vždy ověřujte neobvyklé finanční požadavky jiným kanálem. Zavolejte zpět na známé číslo, neodpovídejte jen v rámci jedné aplikace.
2. Krádeže účtů na sociálních sítích a sportovních aplikacích
Instagram, Facebook, LinkedIn, TikTok, Strava, Garmin, aplikace na sledování spánku a výživy – všechny tyto platformy obsahují:
- osobní údaje,
- informace o pohybu a návycích,
- kontakty a sociální vazby,
- často i platební údaje (předplatné, premium účty).
Útočníci v roce 2026 používají několik nových triků:
- Falešná bezpečnostní upozornění – zprávy o „porušení autorských práv“, „blokaci účtu“ nebo „ověření identity“ s odkazem na falešnou přihlašovací stránku.
- Útoky přes reklamní účty – pokud spravujete firemní reklamy, útočník získá přístup k platební kartě a může utrácet ve vašem jménu.
- Propojené účty – prolomením jednoho účtu (např. Facebook) se útočník dostane i k dalším přihlášeným službám.
Sportovní a fitness aplikace mají navíc specifické riziko – z vašich běžeckých tras a cvičebních návyků lze odhadnout, kdy nejste doma, kde bydlíte, jaký je váš denní režim. To může být zneužitelné i pro fyzickou kriminalitu.
3. Bankovní a investiční podvody nové generace
Mobilní bankovnictví a investiční aplikace jsou pro útočníky prioritou. V roce 2026 se objevují:
- Falešné investiční platformy – dokonale vypadající weby a aplikace slibující vysoké výnosy, často propojené s falešnými profily na sociálních sítích.
- Podvody s „podporou banky“ – útočník vám volá jako „bezpečnostní oddělení banky“, zná vaše jméno, část adresy a poslední transakce (získané z úniků dat) a přesvědčí vás, abyste „dočasně“ převedli peníze na „bezpečný účet“.
- Podvody přes QR kódy – falešné QR kódy v restauracích, na plakátech nebo v e-mailech vedou na podvodné platební brány.
Roste také počet útoků na kryptoměnové peněženky a DeFi platformy, kde často chybí tradiční ochranné mechanismy bank a kde je ztráta prostředků obvykle nevratná.
4. Zneužití zdravotních a wellness dat
Aplikace na sledování spánku, výživy, srdečního tepu, menstruačního cyklu nebo psychické pohody jsou stále populárnější. V kombinaci s firemními programy na podporu zdraví zaměstnanců vzniká obrovské množství citlivých dat.
Útočníci mohou tato data:
- prodávat na černém trhu,
- použít k cílenému vydírání (např. u veřejně známých osobností),
- kombinovat s dalšími úniky (např. finančními daty) pro přesné profilování oběti.
Pro firmy to znamená nové právní i reputační riziko – únik zdravotních dat zaměstnanců může mít mnohem větší dopad než „pouhý“ únik e-mailů.
5. Útoky přes chytrá zařízení (IoT) v domácnosti
Chytré hodinky, sporttestery, domácí asistenti, bezpečnostní kamery, chytré zámky, termostaty – to vše je součástí našeho běžného života. V roce 2026 útočníci:
- využívají slabě zabezpečené IoT zařízení jako vstupní bod do domácí sítě,
- monitorují přítomnost doma (pohybové senzory, kamery),
- kombinují technické útoky s fyzickou kriminalitou (vloupání v době, kdy podle dat nejste doma).
Zejména sportovci a aktivní lidé, kteří sdílejí své trasy a výsledky online, by měli zohlednit, že tyto informace mohou být použity i jinak než pro motivaci a soutěžení.
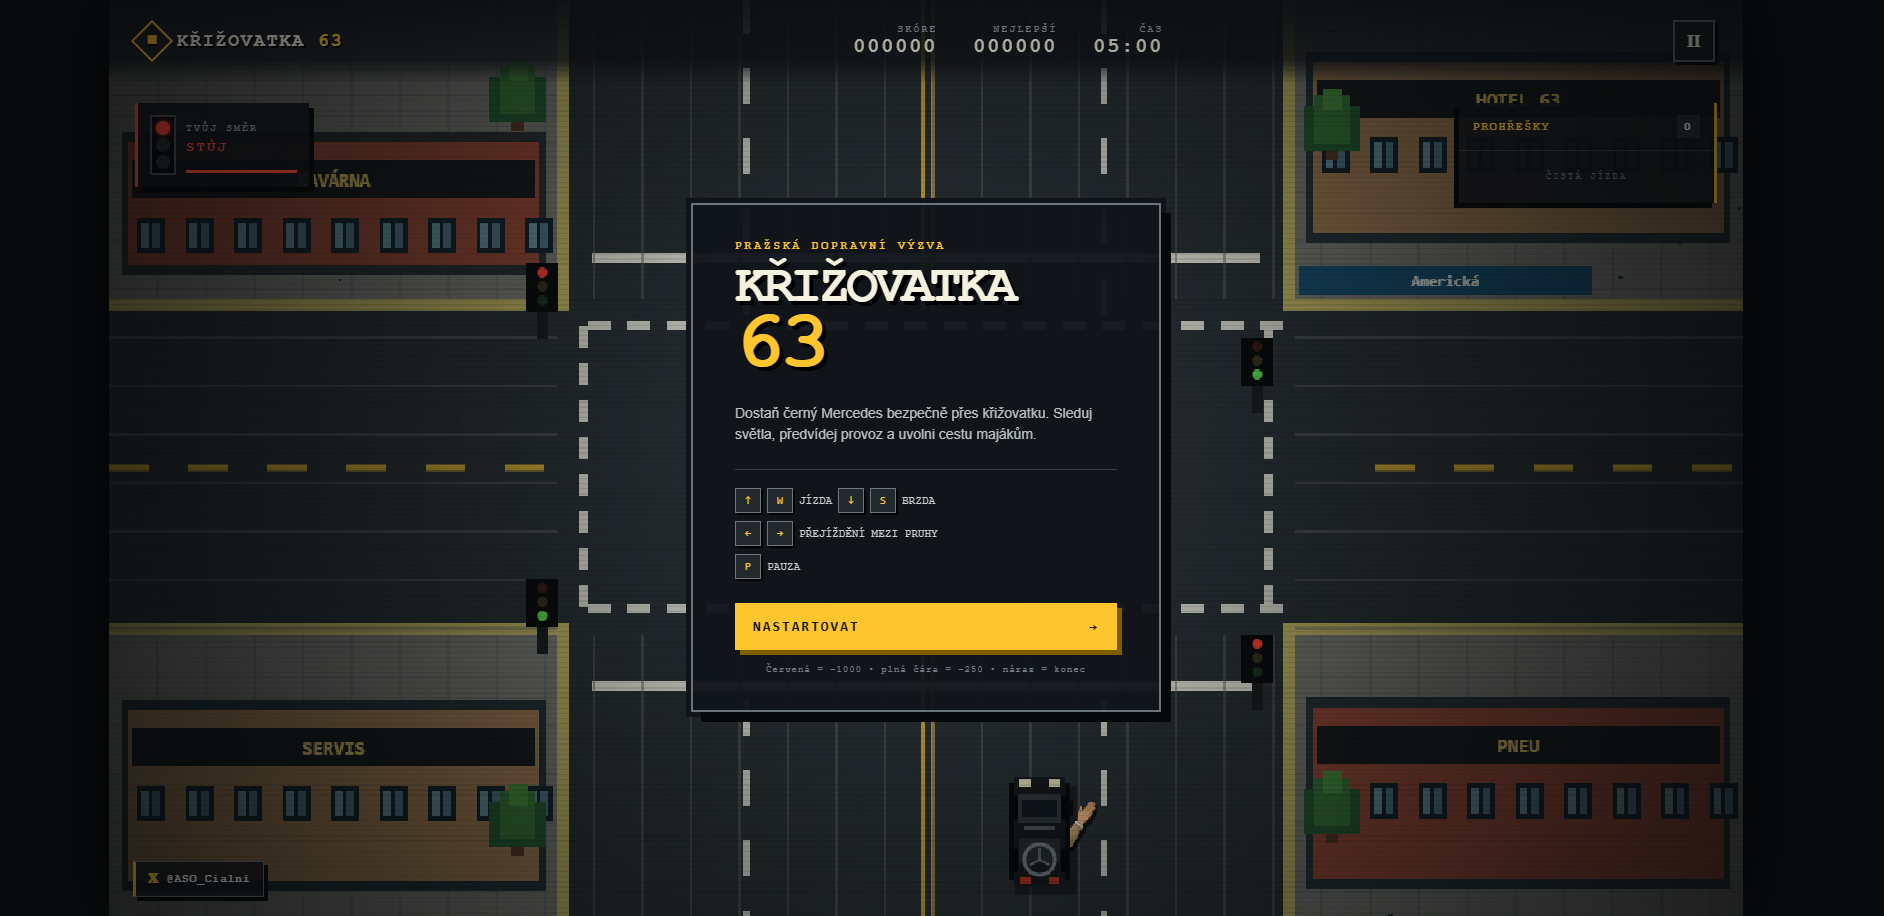
Nehoda Filipa Turka inspirovala hru i parodii na GTA 6 a vznikla KŘIŽOVATKA 63
Dopravní nehoda poslance Filipa Turka se během hodin změnila v internetový fenomén. Vznikla satirická hra Křižovatka 63 i AI parodie ve stylu GTA.
Jak se bránit: praktická strategie pro firmy v roce 2026
Kyberkriminalitu nelze vymýtit, ale lze výrazně snížit riziko a dopady útoků. Základem je kombinace technických opatření, procesů a vzdělávání lidí.
1. Zero Trust přístup: nevěřit nikomu „automaticky“
Koncept Zero Trust (nulová důvěra) vychází z jednoduché myšlenky: „Nevěř nikomu a ničemu, dokud se neověří.“ V praxi to znamená:
- omezení přístupů pouze na nezbytné minimum,
- pravidelné ověřování identity uživatelů a zařízení,
- segmentaci sítě – prolomení jedné části neznamená přístup všude.
Zero Trust je obzvlášť důležitý v době hybridní práce, kdy se zaměstnanci připojují z různých míst, zařízení a sítí.
2. Dvoufaktorové a vícefaktorové ověřování (MFA) všude, kde to jde
V roce 2026 by mělo být MFA standardem pro všechny klíčové firemní účty:
- e-mail a kancelářské balíky,
- cloudové služby (CRM, ERP, účetnictví),
- VPN a vzdálený přístup,
- administrátorské účty.
Přednost by měly mít:
- aplikace generující jednorázové kódy (např. Authenticator),
- hardwarové klíče (např. YubiKey),
- biometrické ověření (otisk prstu, rozpoznání obličeje) – s rozumem a v kombinaci s dalšími faktory.
3. Bezpečnostní školení zaměřené na reálné scénáře
Tradiční „povinné e-learningy“ jednou ročně už nestačí. V roce 2026 by firmy měly:
- provádět pravidelné simulované phishingové kampaně,
- trénovat zaměstnance na deepfake a hlasové podvody,
- zařadit do školení i témata osobní bezpečnosti (sociální sítě, bankovnictví, sportovní aplikace),
- vysvětlovat, proč jsou opatření důležitá, ne jen „co se má dělat“.
Důležité: Neobviňujte zaměstnance, pokud naletí. Vytvořte prostředí, kde se lidé nebojí chybu přiznat – rychlé přiznání může minimalizovat škody.
4. Správa hesel a přístupů
Hesla jsou stále slabým článkem. Doporučení pro rok 2026:
- používat správce hesel (firemní i osobní),
- vyžadovat silná a unikátní hesla pro každý účet,
- pravidelně revizovat a rušit neaktivní účty (zejména po odchodu zaměstnanců),
- omezit sdílení přístupů mezi lidmi – používat individuální účty a role.
5. Incident response plán: co dělat, když se něco stane
Otázka nezní „jestli“, ale „kdy“ se firma stane terčem útoku. Proto je klíčové mít:
- jasný plán, kdo co dělá při incidentu,
- kontakty na externí odborníky, banku, pojišťovnu, policii,
- scénáře pro různé typy útoků (ransomware, únik dat, BEC útok),
- komunikační strategii – jak informovat zaměstnance, klienty, média.
Pravidelné „cvičné incidenty“ (tabletop exercise) pomáhají odhalit slabiny v procesech dříve, než je odhalí útočníci.
Jak se chránit jako jednotlivec: bezpečnostní minimum pro rok 2026
Osobní kyberbezpečnost není jen o „neklikat na podezřelé odkazy“. V době, kdy máme desítky účtů a aplikací, je potřeba systematický přístup.
1. Zabezpečení klíčových účtů
Prioritně chraňte účty, přes které lze resetovat ostatní účty nebo získat citlivá data:
- primární e-mail,
- bankovnictví a investice,
- hlavní sociální sítě,
- úložiště dokumentů (cloudové disky).
U všech těchto účtů:
- zapněte MFA,
- používejte unikátní a silná hesla,
- pravidelně kontrolujte historii přihlášení a připojená zařízení.
2. Opatrnost na sociálních sítích
Co sdílíte online, může být použito proti vám. V roce 2026 si dejte pozor na:
- příliš podrobný popis denní rutiny (kdy sportujete, kdy jste mimo domov),
- sdílení fotek letenek, vstupenek, adresy a interiéru domova,
- přijímání žádostí o přátelství od neznámých lidí, kteří se tváří jako „kolegové z oboru“.
Upravte si soukromí profilů – ne všechno musí být veřejné. Zvlášť u účtů, kde sdílíte informace o zdraví, sportu a rodině.
3. Bezpečné používání sportovních a zdravotních aplikací
- Omezte veřejnou viditelnost tras a statistik – zejména u běhu a cyklistiky v okolí bydliště.
- Nepřihlašujte se přes Facebook/Google účet všude, kde to není nutné – snižte propojenost účtů.
- Pravidelně kontrolujte, jaká data aplikace sbírá a s kým je sdílí.
4. Ověřování neobvyklých požadavků
Ať už jde o zprávu od „banky“, „policie“, „rodiny“ nebo „šéfa“, platí jednoduché pravidlo:
- nikdy nesdělujte hesla nebo celé číslo platební karty,
- nikdy neinstalujte software na popud někoho po telefonu či chatu,
- každý neobvyklý finanční požadavek ověřte jiným kanálem.
Kyberbezpečnost jako součást firemní kultury, zdraví a výkonu
Kyberbezpečnost v roce 2026 není jen technické téma pro IT oddělení. Má přímý dopad na:
- byznys – finanční ztráty, reputace, důvěra klientů,
- lidi – stres, vyhoření, pocit ohrožení,
- zdraví a životní styl – únik zdravotních dat, zneužití informací o sportu a aktivitách.
Firmy, které chtějí být dlouhodobě úspěšné, začleňují kyberbezpečnost do:
- onboardingu nových zaměstnanců,
- programů well-beingu – psychická pohoda souvisí i s pocitem bezpečí,
- firemní kultury – otevřená komunikace o incidentech, sdílení zkušeností.
Kyberbezpečnost je dnes podobně důležitá jako fyzická bezpečnost na pracovišti. Stejně jako řešíte ergonomii, prevenci úrazů nebo zdravý životní styl zaměstnanců, měli byste řešit i jejich digitální bezpečí.
Jak zůstat o krok před útočníky v roce 2026
Kyberkriminalita 2026 je rychlá, sofistikovaná a stále více zaměřená na naše identity, účty a data. Útočníci využívají umělou inteligenci, sociální inženýrství a propojenost našeho digitálního života. Cílí na firemní i osobní účty, na naše finance, zdraví i soukromí.
Klíčové body, které byste si měli odnést:
- Útoky jsou dnes personalizované a věrohodné – už se nelze spoléhat na „špatnou češtinu“ v e-mailech.
- Cílem nejsou jen servery, ale hlavně účty a identity – firemní i osobní.
- Sportovní, zdravotní a lifestyle aplikace nejsou „mimo hru“ – naopak, obsahují velmi citlivá data.
- Ochrana vyžaduje kombinaci technologií, procesů a vzdělávání lidí.
- Kyberbezpečnost je součástí firemní kultury, zdraví a celkové odolnosti organizace.
Pokud chcete v roce 2026 zůstat o krok před útočníky, začněte od základů: zabezpečte klíčové účty, zaveďte vícefaktorové ověřování, vzdělávejte sebe i svůj tým, pravidelně zálohujte a testujte své procesy. Nejde o jednorázový projekt, ale o dlouhodobý životní styl – digitální hygienu, která chrání vaše podnikání, zdraví i osobní svobodu.
Kyberkriminalita se bude dál vyvíjet. Stejně tak ale mohou růst i naše schopnosti se bránit. Rozhodující je, zda začneme jednat dnes – ne až poté, co se staneme obětí.


Související články
Jaké jsou nejlepší seriály na Netflixu v roce 2026?
Hledáte, co si pustit na Netflixu v roce 2026, aby to nebyla jen „výplň času“? Vybrali jsme nejlepší seriály napříč žánry, které baví, inspirují i vzdělávají náročnější diváky.
Využíváte slevové portály? Podle čeho je vybírat?
Slevové portály umí ušetřit tisíce, ale také zkazit dovolenou či zážitek. Jak poznat ty férové, vyhnout se pastím a vybrat si portál, kterému můžete věřit?
Jak využít srovnávače tarifů pro lepší ceny za volání?
Platíte za volání víc, než musíte? Ukážeme vám, jak chytře využít srovnávače tarifů, najít nejvýhodnější nabídku a dlouhodobě šetřit na volání, SMS i datech.

Stát otevírá zdravotní data, pojišťovna je ztrácí: jak velké je riziko pro pacienty?
Stát otevírá dosud největší balík zdravotních dat, zatímco Slavia pojišťovna hlásí masivní únik citlivých informací. Jak velké riziko to znamená pro pacienty a kdo nese odpovědnost?
💬 Komentáře (11)